FortiSASE: Jeden bezpečnostní nůž. Několik problémů méně.
08. 10. 2026Security
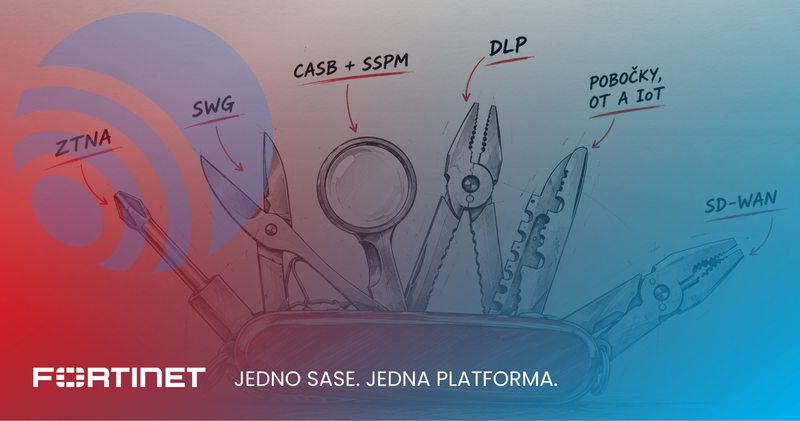
VPN pro přístup do firmy. Proxy pro internet. Další nástroj pro SaaS. Další pro ochranu dat. Firewall na pobočce. A k tomu několik konzolí, agentů a licencí. Fungovat to může. Jednoduché to není. FortiSASE jde opačnou cestou. Místo přidávání dalších samostatných nástrojů skládá vzdálený přístup, konektivitu a bezpečnost do jedné platformy.
Představte si švýcarský nůž. Nepotřebujete deset samostatných nástrojů. Potřebujete jeden, ze kterého vytáhnete přesně ten, který je zrovna potřeba.
Pojďme FortiSASE rozevřít:
1. ŠROUBOVÁK: ZTNA
Správný nástroj pro správný přístup.
Klasická VPN řeší hlavně jedno: připojí uživatele do firemní sítě. Jenže samotné připojení dnes nestačí.
Zero Trust Network Access (ZTNA) pracuje jinak. Ověřuje uživatele, zařízení i podmínky přístupu a uživateli zpřístupní pouze to, co skutečně potřebuje.
Ne celou síť. Konkrétní zdroj.
Co tím řešíte: vzdálený přístup k interním aplikacím bez toho, abyste uživateli otevírali větší část infrastruktury, než je nutné.
2. NŮŽKY: SWG
Nebezpečný nebo nežádoucí webový provoz? Odstřihnout.
Uživatel pracuje z domova, hotelu, letiště nebo kavárny. Na internet tak přistupuje mimo tradiční firemní perimetr.
Secure Web Gateway (SWG) kontroluje webový provoz a uplatňuje bezpečnostní pravidla bez ohledu na to, odkud člověk pracuje.
Co tím řešíte: stejná pravidla pro přístup na internet v kanceláři i mimo ni.
3. LUPA: CASB + SSPM
Co se děje v SaaS aplikacích a jak jsou nastavené?
Microsoft 365, Salesforce a další cloudové aplikace jsou běžnou součástí práce. S nimi ale přicházejí další otázky: kdo k nim přistupuje, co v nich dělá a jak jsou zabezpečené?
CASB pomáhá kontrolovat používání cloudových služeb a práci s daty. SSPM se zaměřuje na bezpečnostní nastavení samotných SaaS aplikací a hledá konfigurace, které mohou představovat riziko.
Lupa tady sedí přesně. Ukazuje to, co na první pohled nemusíte vidět.
Co tím řešíte: větší kontrolu nad SaaS prostředím, které jinak snadno vzniká mimo přímý dohled IT.
4. KLEŠTĚ: DLP
Citlivá data je potřeba udržet tam, kde mají být.
Uživatel může být legitimní. Zařízení může být firemní. Přesto může citlivý dokument skončit tam, kde nemá.
Data Loss Prevention (DLP) sleduje práci s citlivými daty a umožňuje nastavit pravidla pro jejich pohyb.
Protože zabezpečit přihlášení a neřešit, co se děje s daty potom, je jen půl práce.
Co tím řešíte: ochranu citlivých informací při práci na webu, v cloudu a SaaS aplikacích.
5. ODIZOLOVAČ DRÁTŮ: POBOČKY, OT A IoT
Technická část nože pro technickou část infrastruktury.
FortiSASE není jen pro člověka pracujícího z domova.
Firmy mají pobočky, provozovny, sklady nebo výrobní lokality. A v nich zařízení, na která běžného bezpečnostního agenta jednoduše nenainstalujete.
Kamery. Terminály. Tiskárny. IoT. OT.
FortiSASE lze využít i pro zabezpečení těchto lokalit a zařízení – bez nutnosti provozovat na každém místě samostatnou bezpečnostní infrastrukturu.
Co tím řešíte: bezpečnost distribuovaného prostředí bez armády malých firewallů, které musí někdo spravovat.
6. KOMBINOVANÉ KLEŠTĚ: SD-WAN A HYBRID
Tady kleště nic nezastavují. Spojují.
Máte FortiGate? FortiClient? SD-WAN?
FortiSASE nemusí znamenat začít znovu. Lze jej kombinovat se stávající Fortinet infrastrukturou a vytvořit hybridní model, ve kterém část bezpečnosti běží on-premise a část jako cloudová služba.
To je podstatné hlavně pro firmy, které už do infrastruktury investovaly a nechtějí funkční technologie nahrazovat jen proto, aby mohly začít používat SASE.
Co tím řešíte: přechod ke cloudové bezpečnosti bez přístupu „všechno vyhoďte a postavte znovu“.
7. TĚLO NOŽE: KDYŽ TO VŠECHNO DRŽÍ POHROMADĚ
Protože jednotlivé nástroje dávají největší smysl, když fungují společně.
Jeden produkt pro VPN. Druhý pro web. Třetí pro endpoint. Čtvrtý pro cloud. Každý má vlastní licenci, správu, politiky a konzoli.
A bezpečnostní tým má pořád stejný počet lidí.
Fortinet staví FortiSASE na společném bezpečnostním základu svého ekosystému. Jednotlivé funkce tak nemusíte provozovat jako soubor izolovaných bezpečnostních produktů.
A právě proto je tělo nože možná důležitější než jednotlivé nástroje. Drží je pohromadě.
Co tím řešíte: méně samostatných nástrojů, méně přepínání mezi systémy a jednodušší provoz.
Když nůž zaklapneme
Pointa FortiSASE není v dlouhém seznamu bezpečnostních zkratek.
ZTNA. SWG. CASB. SSPM. DLP. SD-WAN.
Podstatné je, že ochranu vzdálených uživatelů, SaaS aplikací, dat nebo poboček nemusíte skládat z řady samostatných řešení.
A právě tady dává přirovnání ke švýcarskému noži smysl.
Jeden nástroj. Více funkcí. Vytáhnete tu, kterou potřebujete.
Pro IT méně systémů ke správě. Pro security jednotnější pravidla. Pro uživatele bezpečný přístup bez ohledu na to, jestli sedí v kanceláři, doma nebo na druhém konci světa.
Pro koho FortiSASE dává největší smysl?
Nemusíte řešit všechno najednou. Stačí, že poznáváte několik z těchto situací:
- máte desítky nebo stovky lidí pracujících hybridně,
- stále používáte klasickou VPN pro vzdálený přístup,
- potřebujete lépe řídit přístup k SaaS aplikacím a chránit citlivá data,
- zavádíte Zero Trust nebo potřebujete sjednotit bezpečnostní politiky,
- máte málo lidí v IT a příliš mnoho bezpečnostních nástrojů,
- provozujete větší množství poboček nebo pracujete s IoT či OT zařízeními,
- používáte FortiGate, FortiClient nebo SD-WAN a chcete kombinovat cloudovou a on-premise bezpečnost,
- nebo jednoduše nechcete při řešení každého dalšího bezpečnostního problému kupovat další samostatný nástroj.
Pak stojí za to FortiSASE rozevřít.